FortiGate: IPsec Tunnel überwachen

Hallo zusammen,

wir nutzen den FortiGate Spezialagent in der Version 2.5.1 und (fast) alles funktioniert gut. Wir haben über 30 IPsec Tunnel, die ebenfalls überwacht werden. Jeden Morgen haben wir die Meldung in checkmk, dass bestimmte Tunnel nicht mehr vorhanden sind und das genau diese Tunnel als unbeobachtete Dienste neu gefunden wurden. Dabei hat sich der Name ein wenig geändert. Von den 30 IPsec Tunnel sind maximal 5 betroffen.

Hat jemand eine Idee wie wir das Problem dauerhaft in den Griff bekommen?

Vielen Dank für eure Unterstützung.
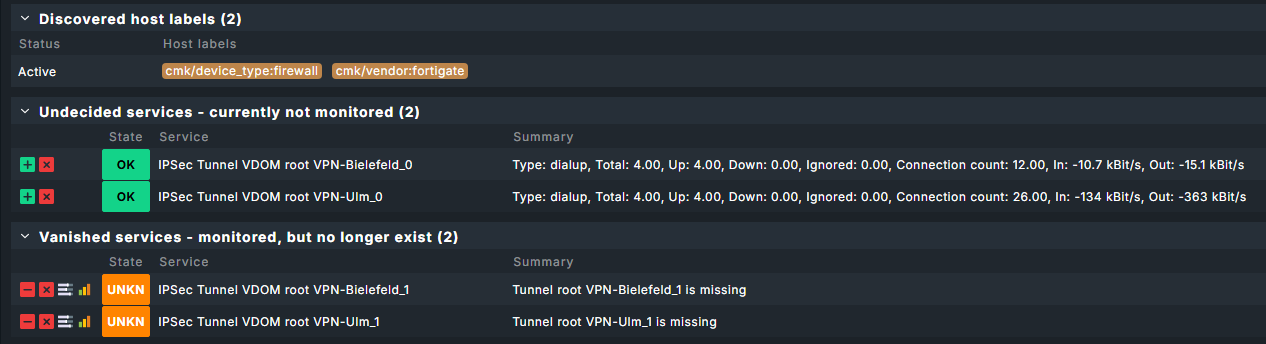
Hallo zusammen,

ich wollte einmal nachfragen, ob jemand einen Lösungsansatz für unser Problem hat?

Man müsste hier mal schauen in dem MKP wie für diesen Check das Item gebildet wird.
Wenn das immer das gleiche Muster bei den Tunneln ist (_0 / _1 / _2), eine Discovery Regel erstellen welche dann von der Discovery Funktion genutzt wird und den definierten Teil abtrennt.
Ist natürlich bisl Arbeit und nur sinnvoll einsetzbar wenn halt das Muster immer gleich ist.

Vielen Dank. Ich werde mich mit dieser Möglichkeit beschäftigen.