Naja die Zeritifikate Checks im Python werden immer bisl strenger.
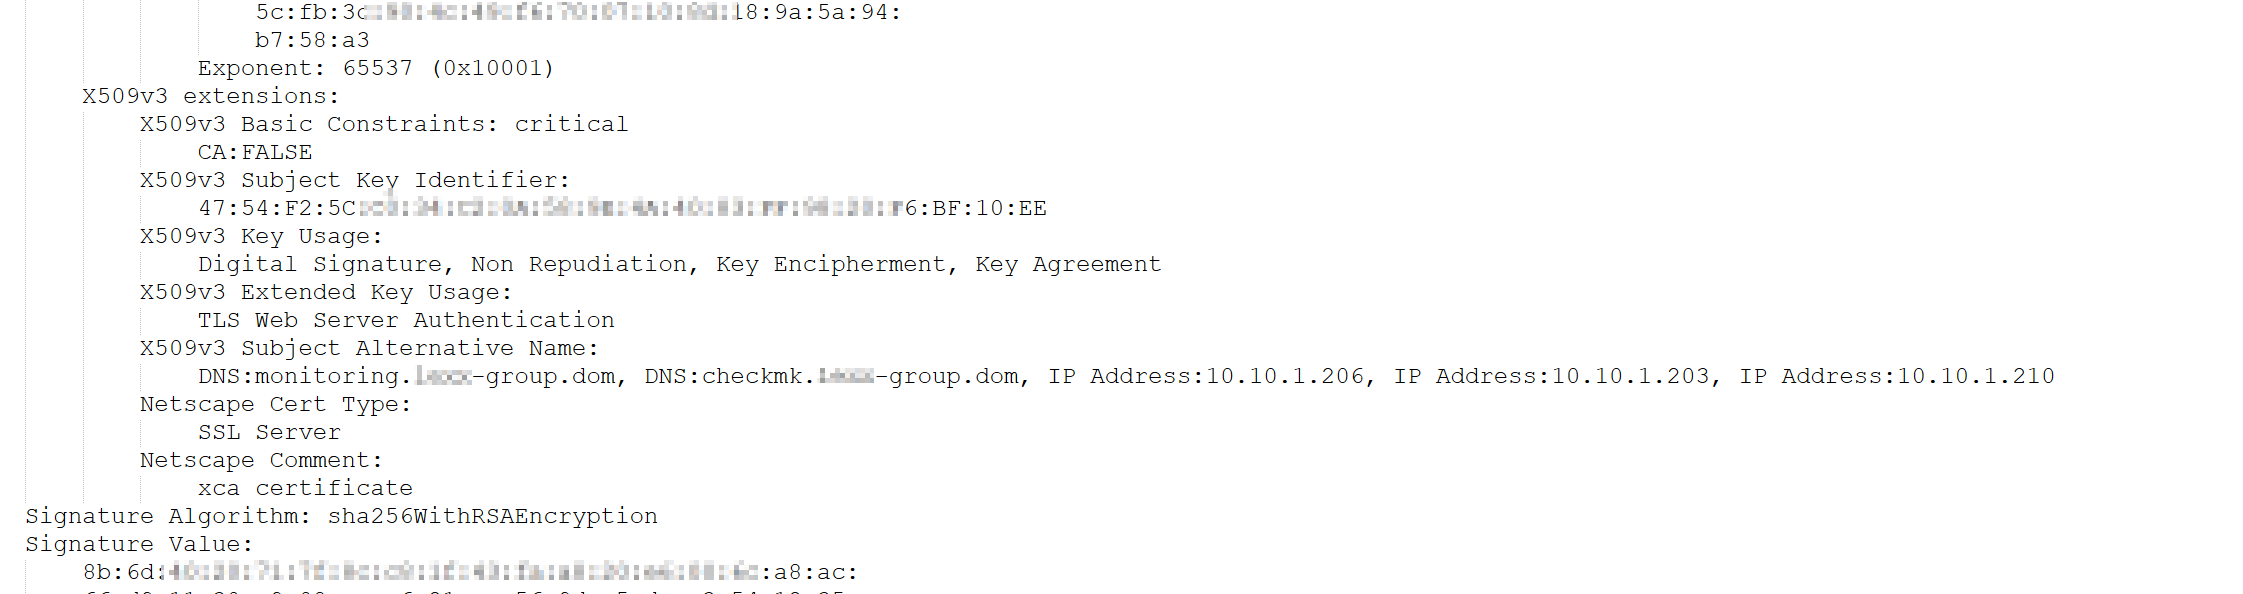
Was zeigt den das Zeritifkat vom CheckMK Server an im “x509v3 extensions” Block?
→ openssl x509 -in cmkserver.crt -noout -text
Dort sollte sich auch der besagte “Authoritky Key Identifier” befinden.
Wenn der nicht vorhanden ist dann ist das verwendete Zeritifikat so “bisl kaputt”.
Jedenfalls entspricht es nicht dem was im RFC5280 steht, was halt für CAs gilt welche “ordentliche” Zertifikate ausstellen wollen.
ausgeben lassen.
Dabei bekommst die ganze Kette normal zurück (jedes Zertifikat einzeln), dann den Text des Host Zertifikats nehmen und mit dem Befehl aus dem ersten Post ausgeben lassen.
ich habe es hoffentlich richtig verstanden. Das Webserver Zertifikat vom CMK Server habe ich mir als crt exportiert und dann den ersten Befehl darauf abgesetzt.
Einen Abschnitt “Authoritky Key Identifier” habe ich nicht finden können.
Ich hatte damals mit einem Tool mir eine eigene CA gebaut und dann damit ein passendes Webserverzertifikat welches diverse Namen und IP-Adressen beinhaltet.
Damit entspricht das Zertifikat nicht den Vorgaben und wird abgelehnt.
Ich kann hier nicht sagen was an der eigenen CA da falsch konfiguriert ist.
Laut Vorgaben darf das Feld nur bei einem Self-Signed Zertifikat frei sein.
kann ich mein Home System nachträglich von der eigenen CA befreien und auf ein Self-Signed Zertifikat umstellen und wenn ja was für Schritte wären nötig?
Andernfalls würde ich eine neue VM testweise aufsetzen.